- DSGVO-konform
- ISO 27001 & 9001
- Verified Microsoft Partner
Maximale Sicherheit durch zertifizierte Standards
Datenschutz und Sicherheit bei MyTaag
MyTaag speichert und verarbeitet alle Daten in Rechenzentren der Hetzner Online GmbH in Nürnberg, arbeitet DSGVO-konform mit Auftragsverarbeitungsvertrag und schützt Konten mit Zwei-Faktor-Authentifizierung und Rechten pro Bereich.
Der Schutz von Informationen steht bei der Nutzung digitaler Visitenkarten an oberster Stelle. MyTaag erfüllt die strengsten Sicherheitsanforderungen für Unternehmen und Behörden, um einen rechtssicheren und technisch einwandfreien Datenaustausch zu gewährleisten.
- Made in Germany
- Server in Deutschland
- Rechtskonform nach EU-Vorschriften
- Verified Microsoft Partner
- Bekannt aus „Die Höhle der Löwen“
Auf einen Blick
Infrastruktur & Hosting
Server bei Hetzner in Nürnberg, verschlüsselte Übertragung per SSL/TLS. Mehr zum Hosting
Auftragsverarbeitung
Standardisierter AVV für Firmenkunden, Privacy by Design und by Default. Mehr zur Auftragsverarbeitung
Einwilligung bei Leads
Einwilligung direkt im Formular, auf Wunsch mit Double-Opt-in. Mehr zur Einwilligung
Zugriffsschutz
2FA per E-Mail-Code, Rechte pro Bereich, sichere Sessions. Mehr zum Zugriffsschutz
Zertifizierungen
Zertifiziert nach ISO 27001 (Informationssicherheit) und ISO 9001 (Qualitätsmanagement) durch die DICIS. Mehr zu den Zertifizierungen
Löschung, Export, Offboarding
Leads exportieren, Nutzer sauber entfernen. Mehr zu Löschung und Export
Infrastruktur & Hosting in Deutschland
Souveränität durch deutschen Serverstandort. Die gesamte Systemarchitektur ist auf maximale Sicherheit und Ausfallsicherheit ausgelegt. MyTaag wird in Deutschland entwickelt und in Deutschland betrieben.
- Serverstandort Nürnberg: Die Speicherung und Verarbeitung der Daten erfolgt in Rechenzentren der Hetzner Online GmbH in Nürnberg, Deutschland.
- Rechtssicherheit: Durch das Hosting in Deutschland unterliegt die gesamte Plattform den weltweit strengsten Datenschutzgesetzen.
- Verschlüsselte Übertragung: Der Datentransfer erfolgt über modernste SSL/TLS-Verschlüsselungsprotokolle, um den Schutz vor unbefugten Zugriffen auf dem Übertragungsweg zu garantieren.
Auftragsverarbeitung und DSGVO-Konformität
Datenschutz als systemischer Standard. MyTaag wurde nach den Prinzipien „Privacy by Design“ und „Privacy by Default“ entwickelt.
- Vollständige DSGVO-Konformität: Sämtliche Funktionen der digitalen Visitenkarte sind strikt auf die Anforderungen der europäischen Datenschutz-Grundverordnung abgestimmt.
- Auftragsverarbeitungsvertrag (AVV): Für Firmenkunden stehen standardisierte Verträge zur Auftragsverarbeitung nach Art. 28 DSGVO bereit, die den Compliance-Anforderungen moderner Unternehmen entsprechen.
- Fragen deiner Datenschutzabteilung: Technische und organisatorische Maßnahmen oder eingesetzte Dienstleister klären wir gern direkt mit dir – per E-Mail an hello@mytaag.com oder in einer Demo.
Wie wir personenbezogene Daten auf unserer Website verarbeiten, steht in der Datenschutzerklärung.
Lead-Erfassung
Einwilligung bei der Lead-Erfassung
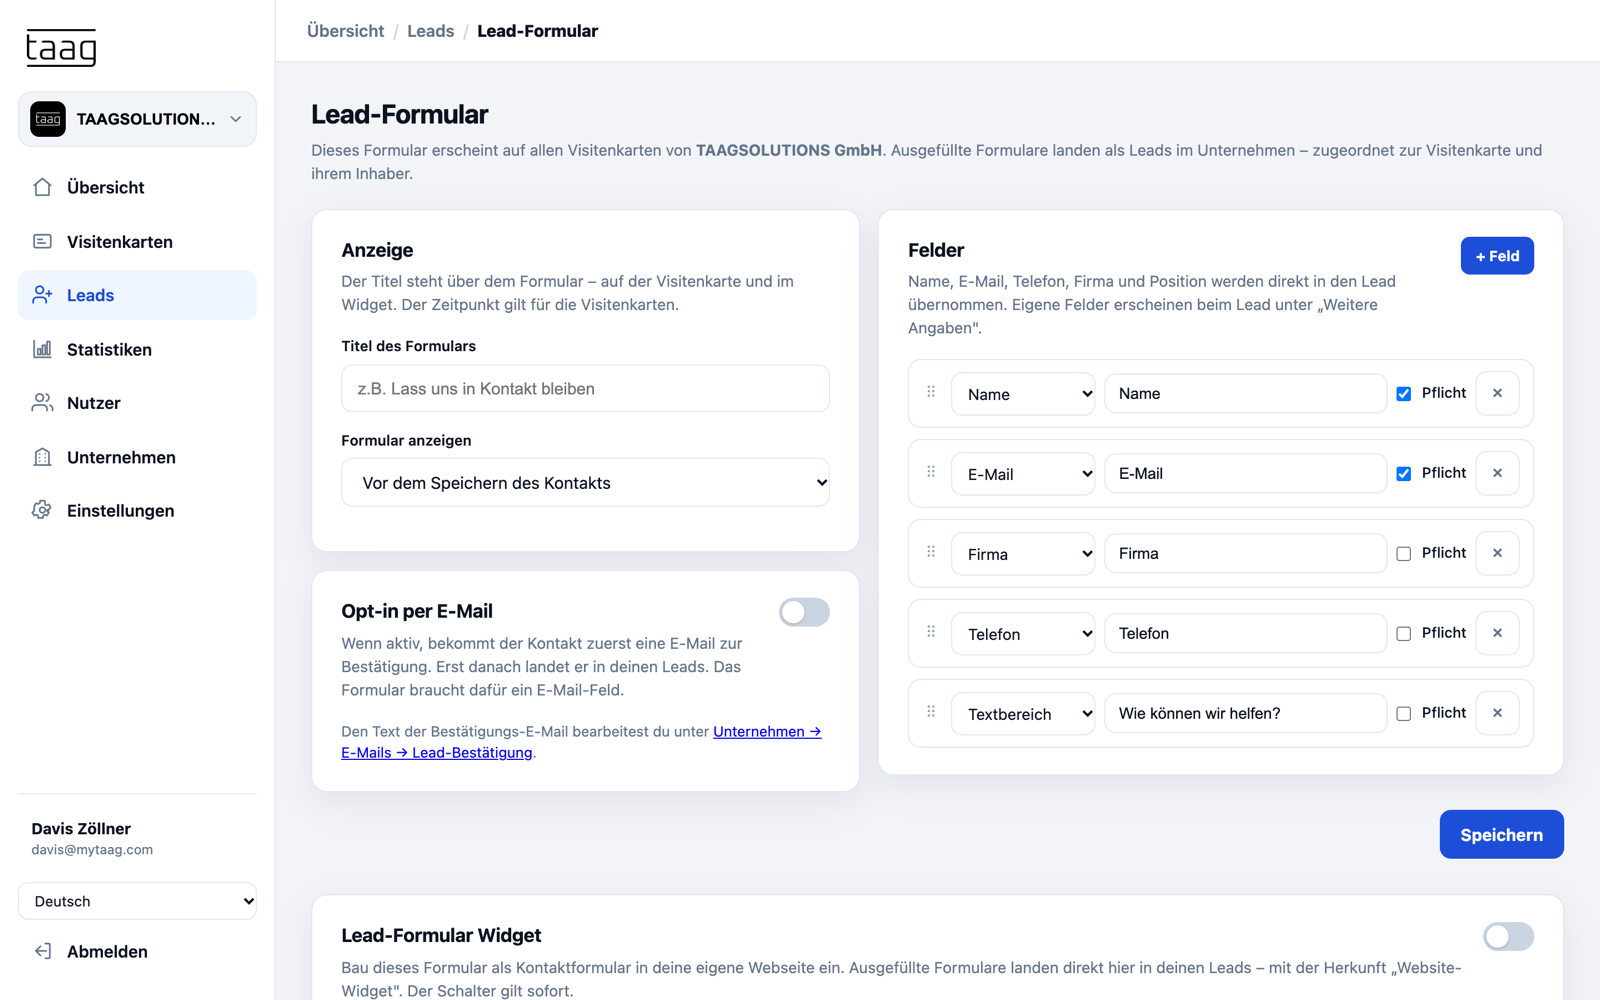
Rechtssichere Lead-Erfassung: Die integrierten Formulare zur Datenerfassung sind standardmäßig so konfiguriert, dass eine rechtssichere Einholung von Einverständniserklärungen (Opt-in) direkt im Prozess erfolgt.
- Einwilligungs- und DatenschutzhinweisDas Lead-Formular auf der Visitenkarte und das Website-Widget enthalten Einwilligung und Datenschutzhinweis.
- Double-Opt-in per E-MailAuf Wunsch bestätigt dein Kontakt die Einwilligung zusätzlich über einen Link in einer E-Mail.
- Nur so viel wie nötigWelche Felder abgefragt werden, legst du selbst fest.
Zugriffsschutz
Zwei-Faktor-Authentifizierung, Rollen und Rechte
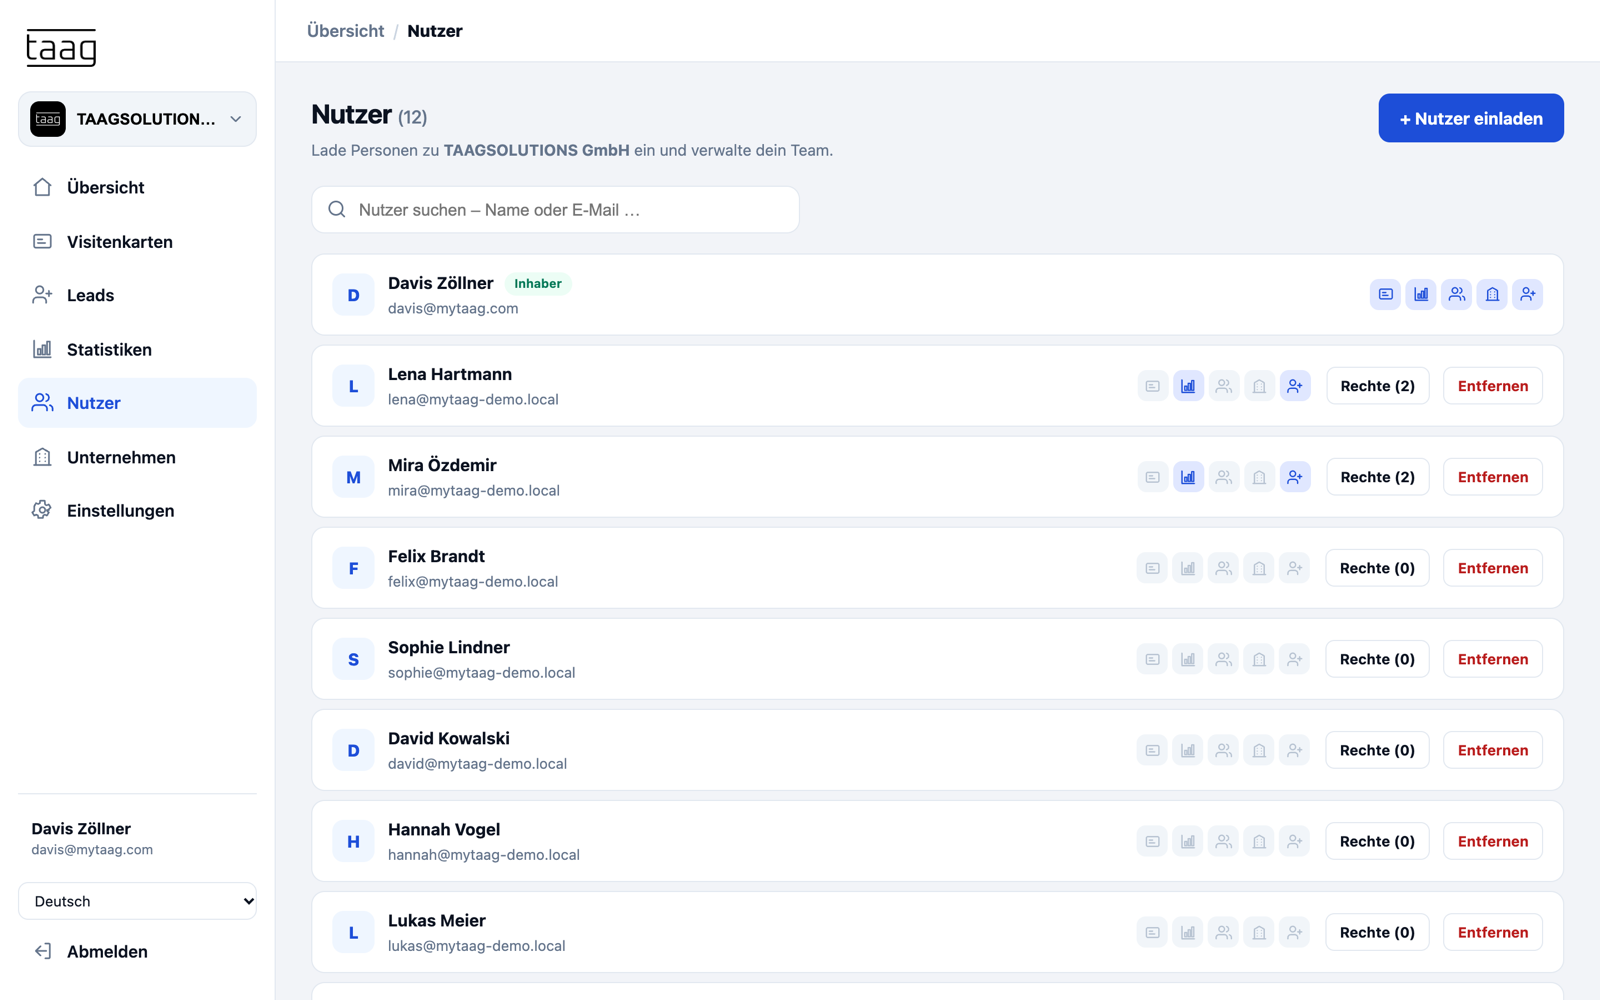
- 2FA per E-Mail-CodeBei der Anmeldung fragt MyTaag zusätzlich einen Code aus dem Postfach ab. An- und Abschalten der Zwei-Faktor-Authentifizierung geht nur mit Code.
- Rechte pro BereichVisitenkarten, Statistiken, Nutzer, Unternehmen und Leads – jede Person sieht und ändert nur, wofür sie freigegeben ist. Einladungen sind nur ins eigene Unternehmen möglich.
- Passwort-Reset per E-MailEin Passwort lässt sich nur über einen Link per E-Mail ändern. Danach werden alle Geräte abgemeldet.
- Sichere SitzungenAnmeldesitzungen werden verschlüsselt und auf dem Server nur als Hash gespeichert.
Enterprise Security Features
Zentrale Kontrolle und technische Barrierefreiheit. Die Architektur ermöglicht eine sichere Einbindung in bestehende Unternehmensstrukturen, ohne zusätzliche Risiken zu schaffen.
- Zentrale Profilverwaltung: Über ein Administrations-Dashboard erfolgt die Steuerung der Inhalte und Zugriffsberechtigungen. Bei personellen Veränderungen können Profile in Echtzeit deaktiviert oder aktualisiert werden.
- Keine App-Installation erforderlich: Da die Anwendung browserbasiert funktioniert, entfallen Sicherheitsrisiken durch Drittanbieter-Software auf mobilen Endgeräten (Bring Your Own Device).
- Hardware-Sicherheit: Die verwendeten NFC-Chips in den physischen Karten dienen lediglich als verschlüsselter Link-Geber auf das digitale Profil und speichern selbst keine sensiblen personenbezogenen Daten.
Zertifizierungen
Geprüfte Qualität nach globalen Normen. MyTaag ist durch die Zertifizierungsstelle DICIS nach ISO 27001 und ISO 9001 zertifiziert; die Einhaltung wird regelmäßig auditiert.
- ISO 27001 (Informationssicherheit): Die Plattform wird nach der weltweit führenden Norm für Informationssicherheits-Managementsysteme betrieben. Dies stellt die Vertraulichkeit, Integrität und Verfügbarkeit der Informationen sicher.
- ISO 9001 (Qualitätsmanagement): Diese Zertifizierung garantiert optimierte interne Prozesse und eine kontinuierliche Qualitätskontrolle in der Produktentwicklung und im Betrieb.
Löschung, Export und Offboarding
Daten gehören dir. Deshalb kannst du sie jederzeit mitnehmen und sauber entfernen.
- Export: Leads exportierst du jederzeit als CSV oder Excel – für dein CRM oder deine eigenen Unterlagen.
- Offboarding: Verlässt jemand das Unternehmen, entfernst du die Person aus MyTaag. Dabei wählst du, ob ihre Visitenkarten bzw. Geräte erhalten bleiben – etwa um sie neu zuzuweisen – oder nicht.
- NFC-Karten trennen: Eine NFC-Karte lässt sich jederzeit von einer Visitenkarte trennen oder einer anderen Person zuweisen.
- Profile sofort aktualisieren: Änderungen im Dashboard gelten sofort, auch für Wallet-Karten auf den Smartphones deines Teams.
Häufige Fragen zu Datenschutz und Sicherheit
Wo werden die Daten bei MyTaag gespeichert?
In Rechenzentren der Hetzner Online GmbH in Nürnberg, Deutschland. Die Übertragung ist per SSL/TLS verschlüsselt.
Bekomme ich einen Auftragsverarbeitungsvertrag?
Ja. Für Firmenkunden stehen standardisierte Verträge zur Auftragsverarbeitung (AVV) nach Art. 28 DSGVO bereit.
Ist die Lead-Erfassung DSGVO-konform?
Ja. Lead-Formular und Website-Widget holen die Einwilligung direkt im Prozess ein, auf Wunsch mit Double-Opt-in per E-Mail.
Wie sind die Konten geschützt?
Mit Zwei-Faktor-Authentifizierung per E-Mail-Code, Rechten pro Bereich, Passwortänderung nur per E-Mail-Link mit anschließender Abmeldung aller Geräte und Sitzungen, die nur als Hash gespeichert werden.
Welche Zertifizierungen hat MyTaag?
MyTaag ist nach ISO 27001 (Informationssicherheit) und ISO 9001 (Qualitätsmanagement) zertifiziert. Zertifiziert hat die DICIS; beide Zertifikate werden regelmäßig auditiert.
Speichert die NFC-Karte persönliche Daten?
Nein. Der NFC-Chip dient nur als verschlüsselter Link-Geber auf das digitale Profil und speichert selbst keine sensiblen personenbezogenen Daten.
Was passiert mit den Daten, wenn jemand das Unternehmen verlässt?
Beim Entfernen des Nutzers wählst du, ob Visitenkarten bzw. Geräte erhalten bleiben. Leads kannst du vorher als CSV oder Excel exportieren.